La Diversificación en Seguridad de Modelos de IA
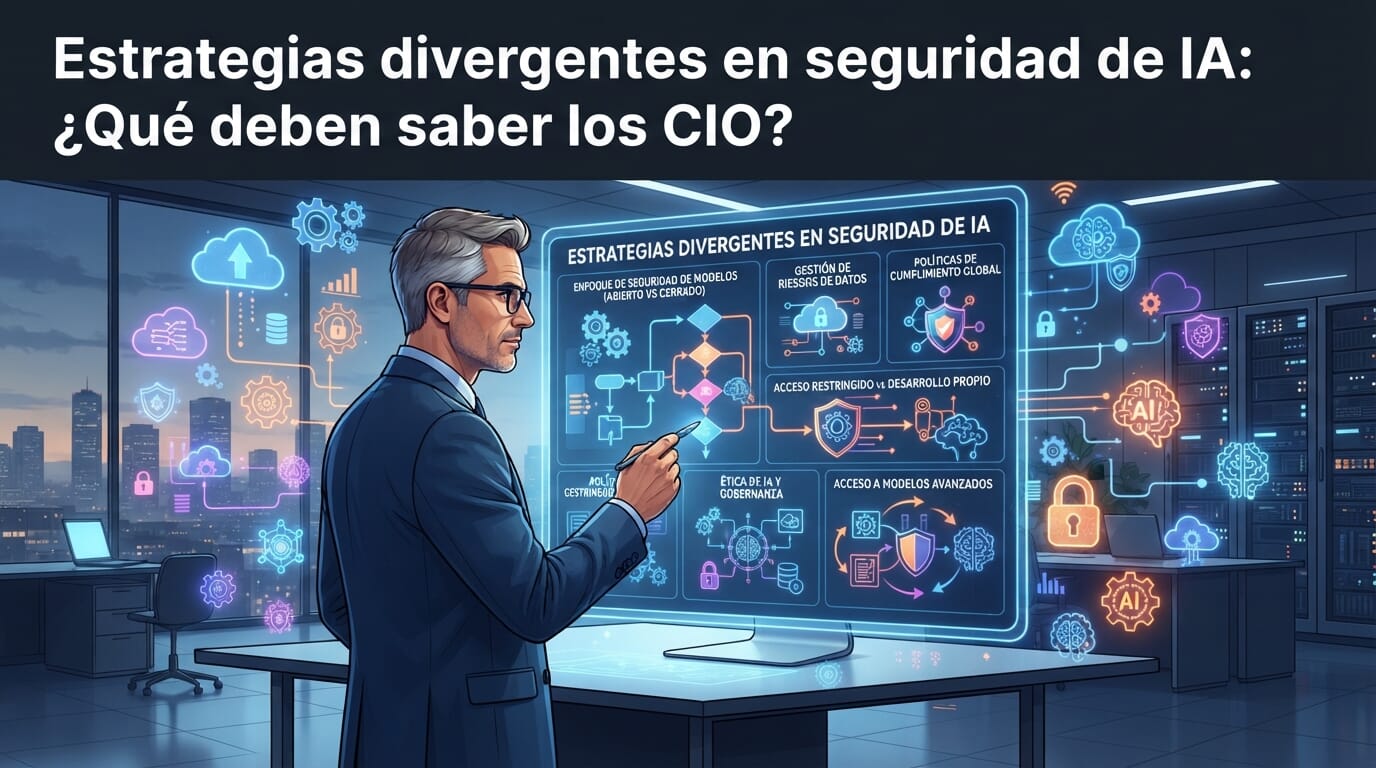
Las grandes compañías de inteligencia artificial (IA) están tomando caminos diferentes en sus estrategias de seguridad. Mientras algunas proponen una mayor coordinación y cautela, otras optan por el uso de evaluadores independientes. Esta diversidad puede llevar a una mayor fragmentación en el acceso a modelos avanzados, según el proveedor, la región, la regulación y las condiciones de uso.
Implicaciones para los CIO
Para los Directores de Información (CIO), estas estrategias divergentes significan que depender de un único proveedor de IA o de fechas específicas de lanzamiento podría ser riesgoso. La variabilidad en el acceso a modelos avanzados podría impactar la competitividad y la seguridad de las empresas.
- Regiones y Regulaciones: Los modelos pueden estar sujetos a diferentes normativas y restricciones dependiendo del país o la región.
- Condiciones de Uso: Los términos y condiciones de uso pueden variar significativamente entre proveedores.
Recomendaciones de los Analistas
Los analistas sugieren varias estrategias para mitigar estos riesgos:
- Arquitecturas Multi-Modelo: Construir sistemas que soporten múltiples modelos y proveedores.
- Separación de Lógica de Negocio: Mantener la lógica de negocio independiente del proveedor de IA.
- Capas de Enrutamiento: Incorporar mecanismos que permitan cambiar de modelo de manera sencilla.
- Evaluaciones Internas de Seguridad: No confiar únicamente en certificaciones externas, sino realizar auditorías internas.
Ejemplo Práctico
Una empresa que depende exclusivamente de un modelo de IA para su servicio de atención al cliente podría enfrentar problemas si ese modelo se actualiza con nuevas restricciones que no se alinean con sus operaciones actuales. Contar con un sistema que permita cambiar fácilmente a otro modelo o ajustar la lógica de negocio puede ser una solución.
Conclusión
La diversidad en las estrategias de seguridad de IA de las grandes compañías presenta tanto desafíos como oportunidades. Los CIO deben estar preparados para adaptarse a este entorno cambiante mediante la implementación de arquitecturas flexibles y seguras.
Llamado a la Acción: Evalúa las estrategias de seguridad de tus proveedores de IA y considera la implementación de arquitecturas multi-modelo para asegurar la continuidad de tus operaciones.